
Новости
12 октября 2026 года на заседании подкомитета № 2 «Разработка безопасного ПО» Технического комитета по стандартизации «Защита информации» (ТК 362) разработчики проекта национального стандарта «Защита информации. Разработка безопасного программного обеспечения. Композиционный анализ программного обеспечения. Общие требования» представили его окончательную редакцию.
В соответствии с Программой национальной стандартизации на 2026 год и Планом работы технического комитета по стандартизации «Защита информации» (ТК 362) на 2026 год ФСТЭК России и ИСП РАН разработали первую редакцию проекта национального стандарта «Защита информации. Разработка безопасного программного обеспечения. Технологии динамического анализа. Общие требования».
В журнале «Информационная безопасность» вышел цикл статей, посвященный новой Методике ФСТЭК России по выявлению уязвимостей и недекларированных возможностей в программном обеспечении.
Эксперты проекта РБПО.рф подготовили карту отечественных и открытых программных решений для разработки безопасного ПО.
Портал РБПО.рф приглашает экспертов организаций, внедряющих и обеспечивающих практики разработки безопасного программного обеспечения, присоединиться к наполнению раздела Блоги.

На сайте реестров ФСТЭК России размещены обновленные сертифицированные средства защиты информации и аккредитованные органы по сертификации и испытательные лаборатории.
В разделе «Экспертам» опубликован новый комплект материалов, посвящённый организации процесса динамического анализа.
Для публичного обсуждения доступна первая редакция проекта ГОСТ Р «Защита информации. Разработка безопасного программного обеспечения, реализующего технологии искусственного интеллекта. Общие требования».
Запущено публичное обсуждение новой редакции ГОСТ Р 71206. Проект документа опубликован на сайте ФСТЭК России.
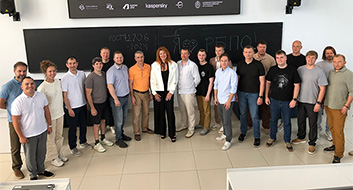
28 июля в Чувашском государственном университете им. И.Н. Ульянова прошла 3-я ежегодная «Панельная дискуссия с экспертами по актуальным аспектам разработки безопасного и качественного ПО»,
ФСТЭК России 12 мая 2026 г. утверждена Методика выявления уязвимостей и недекларированных возможностей в программном обеспечении.
Материалы основаны на опыте практического внедрения РБПО и учитывают положения отраслевых стандартов.